Eine Datenschutz-Governance-Policy ist ein formales Dokument, das die Regeln, Rollen und Prozesse festlegt, die eine Organisation zur konsistenten und verantwortungsvollen Verwaltung ihrer Daten-Assets einsetzt. Sie definiert, wer Daten verwaltet, wie Daten klassifiziert werden, wie lange sie aufbewahrt werden, wer Zugriff hat und was passiert, wenn Daten kompromittiert werden. Die meisten Organisationen nutzen sie als Top-Level-Dokument, unter dem andere datenbezogene Policies sitzen.
Wer braucht ein Datenschutz-Governance-Rahmenwerk?
Jede Organisation, die bedeutende Datenmengen erfasst, speichert oder verarbeitet — besonders personenbezogene, finanzielle oder regulierte Daten — profitiert von einem Governance-Rahmenwerk. Behördliche Anforderungen wie DSGVO, HIPAA und CCPA schreiben dokumentierte Governance-Programme für betroffene Unternehmen faktisch vor. Selbst kleinere Unternehmen profitieren: Ein Rahmenwerk reduziert das Risiko von versehentlichen Pannen, Datenverlust und inkonsistenten Handhabungspraktiken, wenn das Unternehmen wächst.
Was ist der Unterschied zwischen Datenschutz-Governance und Datenverwaltung?
Datenschutz-Governance definiert die Regeln, Verantwortungsstrukturen und Entscheidungsprozesse dafür, wie eine Organisation ihre Daten nutzt. Datenverwaltung ist die operative Praxis des Erfassens, Speicherns, Verarbeitens und Instandhaltens von Daten gemäß diesen Regeln. Governance ist strategisch und setzt die Policy; Verwaltung ist operativ und führt sie aus. Sie brauchen beides, und Governance sollte zuerst kommen.
Ist eine Datenschutz-Governance-Policy dasselbe wie eine Datenschutzerklärung?
Nein. Eine Datenschutzerklärung ist in erster Linie eine externe Offenlegung — sie teilt Kunden und Behörden mit, welche personenbezogenen Daten Sie erfassen und wie Sie diese verwenden. Eine Datenschutz-Governance-Policy ist ein internes Dokument, das alle Organisationsdaten (nicht nur personenbezogene Daten) abdeckt und sich mit Rollen, Klassifizierung, Aufbewahrung und Durchsetzung befasst. Beide sind in der Regel für DSGVO-konforme Organisationen erforderlich, aber sie sprechen unterschiedliche Zielgruppen an.
Was sollte eine Datenklassifizierungs-Policy enthalten?
Eine Datenklassifizierungs-Policy sollte die Klassifizierungsstufen definieren (häufig öffentlich, intern, vertraulich und eingeschränkt), die Kriterien für die Zuweisung von Daten zu jeder Stufe beschreiben, die Umgangsanforderungen für jede Stufe angeben (Verschlüsselung, Zugangskontrollen, Kennzeichnung) und benennen, wer für die Klassifizierung neuer Daten verantwortlich ist. Sie sollte auch abdecken, wie Daten gehandhabt werden, die sich über mehrere Stufen erstrecken oder deren Klassifizierung sich im Laufe der Zeit ändert.
Wann ist eine Datenverarbeitungs-Vereinbarung rechtlich erforderlich?
Gemäß DSGVO Artikel 28 ist eine Datenverarbeitungs-Vereinbarung erforderlich, wenn ein Verantwortlicher einen Verarbeiter mit der Verarbeitung personenbezogener Daten in seinem Namen beauftragt. Dies umfasst Cloud-Service-Provider, Gehaltsabrechnung-Prozessoren, E-Mail-Marketing-Plattformen und jeden SaaS-Anbieter, der personenbezogene Daten verarbeitet. Die DPA muss Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie andere verbindliche Elemente festlegen.
Wie lange sollten Daten aufbewahrt werden?
Die Aufbewahrungsfristen hängen vom Datentyp und den geltenden rechtlichen Anforderungen ab. Finanzunterlagen erfordern häufig sieben Jahre, Arbeitnehmerunterlagen drei bis sieben Jahre, und personenbezogene Marketingdaten typischerweise nicht länger als nötig für den angegebenen Zweck. Eine Datenaufbewahrungs-Policy sollte jede Datenkategorie der spezifischen rechtlichen oder geschäftlichen Anforderung zuordnen, die ihre Aufbewahrungsfrist antreibt, anstatt eine pauschale Regel anzuwenden.
Was muss eine Datenpannen-Reaktionspolicy abdecken?
Mindestens sollte eine Datenpannen-Reaktionspolicy abdecken, wie Pannen intern erkannt und gemeldet werden, wer das Reaktionsteam leitet, der Zeitrahmen für die Benachrichtigung von Behörden (72 Stunden unter DSGVO), wann und wie betroffene Personen benachrichtigt werden, Eindämmungs- und Behebungsschritte und einen Nachverfolgungsprozess. Viele Behörden behandeln einen dokumentierten und geübten Reaktionsplan als mildernden Faktor bei der Bewertung von Geldstrafen.
Kann ich Vorlagen für Datenschutz-Governance-Dokumente verwenden?
Ja. Vorlagen bieten einen rechtlich strukturierten Ausgangspunkt, der die unter gemeinsamen Rahmenwerken und Vorschriften erforderlichen Standardbestimmungen abdeckt. Sie sind am wirkungsvollsten, wenn Sie auf Ihre spezifische Datenumgebung, Ihren Industriesektor und die geltenden Jurisdiktionen zugeschnitten sind. Für komplexe behördliche Situationen — HIPAA-abgedeckte Einrichtungen, grenzüberschreitende Datenübertragungen oder börsennotierte Unternehmen — sollten Sie die ausgefüllten Dokumente von einem Anwalt überprüfen lassen.
Datenschutz-Governance-Vorlagen vs. verwandte Dokumente
Datenschutz-Governance-Policy vs. Datenverwaltungs-Policy
Eine Datenschutz-Governance-Policy definiert, wer für Daten verantwortlich ist, welche Regeln gelten und wie die Einhaltung durchgesetzt wird — es geht um Autorität und Verantwortlichkeit. Eine Datenverwaltungs-Policy behandelt operative Verfahren zum Erfassen, Speichern und Pflegen von Daten — es geht um alltägliche Praktiken. Governance setzt die Regeln; Verwaltung führt sie aus. Die meisten Organisationen brauchen beides, beginnend mit Governance, um das Rahmenwerk zu schaffen, in dem Verwaltungsverfahren stattfinden.
Datenschutz-Governance-Rahmenwerk vs. Datenschutz-Governance-Policy
Ein Datenschutz-Governance-Rahmenwerk ist das übergeordnete Strukturdokument, das Rollen (Datenverantwortliche, Datenbetreuer, Datenkustodien), Ausschüsse und Entscheidungsprozesse über das gesamte Programm hinweg definiert. Eine Datenschutz-Governance-Policy ist eine von mehreren Policies, die innerhalb dieses Rahmenwerks funktionieren, und behandelt eine spezifische Domäne wie Klassifizierung oder Aufbewahrung. Bauen Sie zunächst das Rahmenwerk auf; einzelne Policies folgen daraus.
Datenschutz-Policy vs. Datenschutz-Policy
Eine Datenschutz-Policy erklärt Nutzern und Behörden, welche personenbezogenen Daten die Organisation erfasst, warum und wie sie verwendet werden — es ist weitgehend eine externe Offenlegung. Eine Datenschutz-Policy ist ein internes Dokument, das die technischen und organisatorischen Kontrollen beschreibt, die zum Schutz von Daten verwendet werden. Beide sind in der Regel gemäß DSGVO und ähnlichen Vorschriften erforderlich; sie sprechen unterschiedliche Zielgruppen an.
Datenaustausch-Vereinbarung vs. Datenverarbeitungs-Vereinbarung
Eine Datenaustausch-Vereinbarung regelt die Übertragung von Daten zwischen zwei unabhängigen Verantwortlichen, die jeweils ihre eigenen Zwecke für die Datennutzung festlegen. Eine Datenverarbeitungs-Vereinbarung (DVV) regelt eine Beziehung, in der eine Partei (der Verantwortliche) eine andere (den Verarbeiter) anweist, Daten ausschließlich in seinem Namen zu bearbeiten. Die Unterscheidung ist rechtlich relevant: Die DSGVO schreibt eine DVV für Verantwortlicher-Verarbeiter-Beziehungen vor, aber nicht für Verantwortlicher-zu-Verantwortlicher-Übertragungen.
Wichtige Klauseln in jeder Datenschutz-Governance-Vorlagen
Die meisten Datenschutz-Governance-Dokumente — ob Policies, Rahmenwerke oder Vereinbarungen — enthalten einen Kern von Bestimmungen, die Umfang, Verantwortlichkeit und Durchsetzung definieren.
Umfang und Anwendbarkeit. Identifiziert, welche Systeme, Datentypen, Geschäftsbereiche und Mitarbeiter das Dokument abdeckt.
Datenklassifizierungsstufen. Kennzeichnet Daten nach Sensitivität — typischerweise öffentlich, intern, vertraulich und eingeschränkt — um Umgangsregeln zu bestimmen.
Rollen und Verantwortlichkeiten. Weist benannte Rollen wie Datenverantwortlicher, Datenbetreuer und Datenkustode spezifische Verantwortlichkeiten zu.
Aufbewahrungsplan und Vernichtung. Legt fest, wie lange jede Datenkategorie aufbewahrt werden muss und welche genehmigten Methoden für sichere Vernichtung verwendet werden.
Anforderungen zur Zugriffskontrolle. Definiert, wer auf welche Daten unter welchen Bedingungen zugreifen darf und wie der Zugriff gewährt und widerrufen wird.
Datenpannenmeldungsverfahren. Legt die Schritte zur Erkennung, Eindämmung und Meldung eines Datenverstoßes an Behörden und betroffene Parteien dar.
Verpflichtungen gegenüber Dritten. Legt Bedingungen fest, unter denen Daten mit Anbietern, Partnern oder Auftragnehmern geteilt oder verarbeitet werden können.
Compliance und Audit. Gibt an, wie Compliance überwacht wird, wer Überprüfungen durchführt und welche Konsequenzen bei Nicht-Einhaltung drohen.
Überprüfungszyklus der Policy. Gibt an, wie häufig das Dokument überprüft werden muss und wer für das Aktualisieren zuständig ist.
Wie man eine Datenschutz-Governance-Policy schreibt
Eine Datenschutz-Governance-Policy muss spezifisch genug sein, um Verhalten zu lenken, und breit genug, um den gesamten Datenlebenszyklus abzudecken — so strukturieren Sie eine von Grund auf.
1
Definieren Sie den Umfang
Identifizieren Sie, welche Datentypen, Systeme und Geschäftsbereiche die Policy abdeckt, und geben Sie explizit an, was außerhalb des Umfangs liegt.
2
Inventarisieren Sie Ihre Daten-Assets
Listen Sie die Datenkategorien auf, die die Organisation verwaltet — persönliche, finanzielle, operative, geistiges Eigentum — bevor Sie ihnen Regeln zuweisen.
3
Klassifizieren Sie Daten nach Sensitivität
Ordnen Sie jede Datenkategorie einer Stufe (öffentlich, intern, vertraulich, eingeschränkt) zu, die bestimmt, wie sie verwaltet und geschützt werden muss.
4
Weisen Sie Rollen und Eigentümerschaft zu
Nennen Sie einen Datenverantwortlichen für jede Hauptkategorie und definieren Sie die Verantwortlichkeiten von Betreuern, Kustoden und Verarbeitern.
5
Festlegung von Aufbewahrungsrichtlinien und Vernichtungsregeln
Geben Sie an, wie lange jede Datenkategorie aufbewahrt wird, wo sie gespeichert wird und wie sie am Ende ihres Lebenszyklus sicher vernichtet wird.
6
Dokumentieren Sie Zugangskontrollen und Bedingungen für die Weitergabe
Geben Sie an, wer auf welche Daten zugreifen kann, welche Genehmigung erforderlich ist und welche Bedingungen erfüllt sein müssen, bevor Daten extern geteilt werden.
7
Fügen Sie ein Datenpannen-Reaktionsverfahren hinzu
Beziehen Sie eine Zusammenfassung von Erkennungs-, Eindämmungs- und Benachrichtigungsschritten ein und verweisen Sie auf die separate Datenpannen-Reaktionspolicy für Details.
8
Planen Sie Überprüfungen und weisen Sie Verantwortlichkeit zu
Geben Sie an, wie oft die Policy überprüft wird (jährlich ist Standard), wer die Überprüfung durchführt und wie Änderungen genehmigt und kommuniziert werden.
Auf einen Blick
Was es ist
Datenschutz-Governance ist die Gesamtheit der Richtlinien, Prozesse und zugewiesenen Verantwortlichkeiten, die steuern, wie eine Organisation ihre Daten-Assets verwaltet. Datenschutz-Governance-Dokumente definieren, wer auf Daten zugreifen darf, wie diese klassifiziert werden, wie lange sie aufbewahrt werden und was passiert, wenn sie kompromittiert werden.
Wann Sie es brauchen
Jedes Mal, wenn Ihre Organisation personenbezogene, finanzielle oder proprietäre Daten verarbeitet oder der DSGVO, HIPAA, CCPA oder ähnlichen Vorschriften unterliegt, ist ein dokumentiertes Datenschutz-Governance-Rahmenwerk erforderlich. Ohne dieses werden Audits, Datenpannen und behördliche Geldstrafen deutlich schwerer zu verteidigen.
Welche Datenschutz-Governance-Vorlagen brauche ich?
Das richtige Datenschutz-Governance-Dokument hängt davon ab, welches Problem Sie lösen — behördliche Compliance, Datenzugriffskontrolle, Pannenbereitschaft oder Datenaustausch mit Dritten. Ordnen Sie Ihre Situation unten zu.
Ihre Situation
Empfohlene Vorlage
Aufbau eines unternehmensweiten Governance-Programms von Grund auf
Bietet den strukturellen Bauplan, bevor einzelne Richtlinien geschrieben werden.
Datenschutz-Governance-Rahmenwerk
Formalisierung von Regeln für die Verwaltung aller Daten-Assets der Organisation
Etabliert Eigentümerschaft, Betreuung und Verantwortlichkeit über den gesamten Datenlebenszyklus.
Datenschutz-Governance-Policy
Kennzeichnung von Daten nach Sensitivitätsstufe zur Kontrolle von Zugriff und Umgang
Definiert Stufen wie öffentlich, intern, vertraulich und eingeschränkt.
Datenklassifizierungs-Policy
Erfüllung von DSGVO-, CCPA- oder ähnlichen Datenschutzanforderungen
Behandelt rechtmäßige Grundlagen für die Verarbeitung, Betroffenenrechte und Zustimmung.
Datenschutz-Policy
Definition, wie lange Datensätze aufbewahrt und wie sie vernichtet werden
Umfasst Aufbewahrungspläne, sichere Entsorgung und rechtliche Aufbewahrungsverfahren.
Datenaufbewahrungsrichtlinie und Vernichtungspolicy
Vorbereitung eines dokumentierten Reaktionsplans für einen Datenverstoß
Legt Erkennungs-, Eindämmungs-, Benachrichtigungs- und Nachverfolgungsschritte fest.
Datenpannen-Meldungs- und Benachrichtigungspolicy
Austausch von Daten mit einem Drittanbieter oder Partner
Legt bindende Bedingungen fest, wie gemeinsame Daten verwendet, gespeichert und zurückgegeben werden können.
Datenaustausch-Vereinbarung
Beauftragung eines Verarbeiters zur Verarbeitung personenbezogener Daten in Ihrem Namen
Erforderlich unter DSGVO Artikel 28, wenn ein Verantwortlicher einen Verarbeiter beauftragt.
Datenverarbeitungs-Vereinbarung
Glossar
Datenschutz-Governance
Die Gesamtheit der Richtlinien, Rollen und Prozesse, die definieren, wie eine Organisation ihre Daten-Assets verwaltet, schützt und nutzt.
Datenverantwortlicher
Die Person oder Rolle, die für ein spezifisches Daten-Asset verantwortlich ist, einschließlich Entscheidungen über Zugang, Klassifizierung und Aufbewahrung.
Datenbetreuer
Der Einzelne, der für die tägliche Verwaltung und Qualität eines Daten-Assets im Auftrag des Datenverantwortlichen verantwortlich ist.
Datenkustode
Die technische Rolle, die für die Speicherung, Instandhaltung und Sicherheit der Dateninfrastruktur verantwortlich ist.
Datenklassifizierung
Der Prozess der Kennzeichnung von Daten nach Sensitivitätsstufe, um angemessene Umgangs-, Zugangs- und Schutzmaßnahmen zu bestimmen.
Datenlebenszyklus
Die Phasen, die Daten von der Erstellung oder Erfassung über aktive Nutzung, Archivierung und endgültige Vernichtung durchlaufen.
Aufbewahrungsplan
Eine Tabelle, die jede Datenkategorie dem Mindestzeitraum und Maximalzeitraum zuordnet, für den sie vor Vernichtung aufbewahrt werden muss.
Datenverantwortlicher
Die Organisation, die die Zwecke und Mittel der Verarbeitung personenbezogener Daten festlegt, wie in der DSGVO definiert.
Datenverarbeiter
Ein Dritter, der personenbezogene Daten ausschließlich auf Anweisung des Verantwortlichen verarbeitet.
Personenbezogene Daten
Alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen, wie in der DSGVO und ähnlichen Gesetzen definiert.
Rechtsstreit-Sperrung
Eine Anweisung zur Aussetzung normaler Datenlöschung, da Daten für schwebende oder drohende Rechtsstreitigkeiten relevant sein können.
Datenpanne
Ein Sicherheitsvorfall, der zu unbefugtem Zugriff, Offenlegung oder Verlust personenbezogener oder vertraulicher Daten führt.
Was ist eine Datenschutz-Governance-Policy?
Eine Datenschutz-Governance-Policy ist ein formales internes Dokument, das die Regeln, Rollen und Prozesse festlegt, die eine Organisation zur konsistenten, sicheren und normenkonformen Verwaltung ihrer Daten-Assets einsetzt. Sie weist Verantwortlichkeit zu — indem sie Datenverantwortliche, Datenbetreuer und Datenkustoden benennt — und definiert, wie Daten über ihren gesamten Lebenszyklus klassifiziert, aufgerufen, aufbewahrt und letztendlich vernichtet werden müssen. Anstatt ein enges Thema zu behandeln, sitzt eine Datenschutz-Governance-Policy oben in einer breiter gefassten Dokumentationshierarchie: einzelne Policies zu Klassifizierung, Aufbewahrung, Datenschutz und Pannenreaktion funktionieren alle innerhalb des Rahmens, den sie definiert.
Datenschutz-Governance als Disziplin umfasst jedes Dokument und jeden Prozess, der eine Organisation in Kontrolle ihrer Daten hält. Dies umfasst Rahmenwerke, die Programmstruktur definieren, Policies, die spezifische Datenpraktiken steuern, Vereinbarungen, die Dritte binden, und Stellenbeschreibungen, die die Funktion besetzen. Zusammen stellen diese Dokumente sicher, dass Daten als verwaltetes Asset behandelt werden — mit bekannten Eigentümern, definierten Umgangsregeln und dokumentierten Verfahren für den Fall, dass etwas schief geht.
Wann brauchen Sie eine Datenschutz-Governance-Policy?
Wenn Ihre Organisation personenbezogene Daten erfasst, Finanzunterlagen speichert, eine Cloud-basierte Plattform betreibt oder in einer regulierten Branche tätig ist, benötigen Sie dokumentierte Datenschutz-Governance. Behördliche Rahmenwerke einschließlich DSGVO, HIPAA, CCPA und SOC 2 verlangen alle Nachweise einer strukturierten Governance als Bedingung der Einhaltung — und Auditor, Kunden und Enterprise-Procurement-Teams verlangen zunehmend, sie zu sehen, bevor sie Verträge unterzeichnen.
Häufige Auslöser:
Vorbereitung auf ein DSGVO-, HIPAA- oder CCPA-Compliance-Audit
Onboarding eines Cloud-Providers, Datenverarbeiters oder Analytics-Anbieters
Erleben einer Datenpanne und Benötigung eines formalen Reaktionsverfahrens
Expansion in einen neuen Markt oder eine Jurisdiktion mit Datenschutzgesetzen
Erreichen einer Mitarbeiterzahl oder eines Datenvolumens, das informelle Praktiken unzureichend macht
Abschluss eines Enterprise-Verkaufsgeschäfts, das einen Datenschutzfragebogen erfordert
Aufbau eines Datenschutz-Teams und Benötigung dokumentierter Rollen und Verantwortlichkeiten
Die Kosten der fehlenden dokumentierten Governance sind nicht abstrakt. Behördliche Bußgelder allein für DSGVO-Verstöße haben hunderte Millionen Euro für große Organisationen erreicht, und selbst kleine Unternehmen sehen sich Durchsetzungsmaßnahmen ausgesetzt für fehlende dokumentierte Policies. Mit einer strukturierten Vorlage zu beginnen verkürzt die Zeit von null zu audit-bereit und gibt Ihren Legal- und Technical-Teams eine solide Grundlage zum Aufbauen anstelle einer leeren Seite.
Preisgekrönte Plattform
Great Place to Work 2025
BIG Award — Product of the Year 2025
Smartest Companies 2025
Global 100 Excellence 2026
Best of the Best 2025
Klare Standards. Besser koordinierte IT‑Arbeit.
Dokumentieren Sie Richtlinien, Verfahren und technische Standards und organisieren Sie dann mit Business in a Box die Projekte, Aufgaben und die Teamkoordination drumherum.
Beginnen Sie mit der Vorlage, die Sie brauchen. Bringen Sie den Rest Ihres Unternehmens zusammen, wenn Sie bereit sind.
Jede Vorlage wird vom Business in a Box-Redaktionsteam verfasst und von Bruno Goulet, CEO und Chefredakteur, veröffentlicht. Business in a Box veröffentlicht seit mehr als 20 Jahren Geschäfts- und Rechtsvorlagen. Jede Dokumentseite erklärt, was die Vorlage abdeckt und wie sie ausgefüllt wird; lassen Sie rechtliche Dokumente von einer qualifizierten Fachperson prüfen, wenn viel auf dem Spiel steht.
Erstellen Sie Ihr Dokument in 3 einfachen Schritten.
Von der Vorlage zum fertigen Dokument – alles in einem Business in a Box-Arbeitsbereich.
1
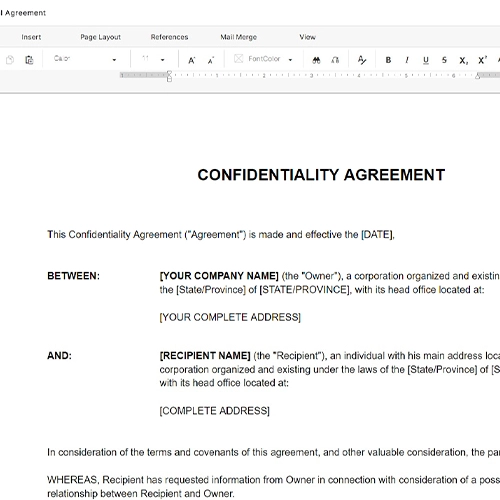
Laden Sie eine Vorlage herunter oder öffnen Sie sie
Greifen Sie auf über 3,000+ geschäftliche und rechtliche Vorlagen für jede Aufgabe, jedes Projekt oder jede Initiative zu.
2
Bearbeiten und füllen Sie die Lücken mit KI aus
Passen Sie Ihre vorgefertigte Geschäftsdokumentvorlage an und speichern Sie sie in der Cloud.
3
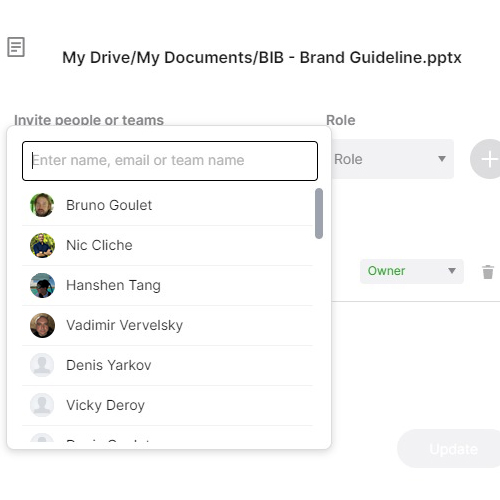
Mit Ihrem Team teilen
Teilen Sie Ihre Dateien und Ordner mit Ihrem Team. Erstellen Sie einen Raum für nahtlose Zusammenarbeit.
Sparen Sie Zeit, Geld und erstellen Sie konsequent hochwertige Dokumente.
★★★★★
"Fantastischer Wert! Ich kann nicht mehr darauf verzichten. Es ist Gold wert und hat sich schon vielfach bezahlt gemacht."
Managing Director · Mall Farm
RW
Robert Whalley
Managing Director, Mall Farm Proprietary Limited
★★★★★
"Ich benutze Business in a Box seit 4 Jahren. Es ist die beste Quelle für Vorlagen, die ich je gesehen habe. Ich kann es jedem nur empfehlen."
Business Owner · 4+ years
MF
Dr Michael John Freestone
Business Owner
★★★★★
"Es war so oft ein Lebensretter, dass ich es gar nicht mehr zählen kann. Business in a Box hat mir so viel Zeit gespart und wie Sie wissen, Zeit ist Geld."
Owner · Upstate Web
DM
David G. Moore Jr.
Owner, Upstate Web
Führen Sie Ihr Unternehmen an einem Ort.
Business in a Box bringt Menschen, Projekte, Aufgaben, Dokumente, Wissen und Teamkommunikation in einem KI-gestützten Arbeitsbereich zusammen. Beginnen Sie noch heute mit der Vorlage, die Sie brauchen.