Le piccole aziende hanno bisogno di una politica di sicurezza dei dati?
Sì. Qualsiasi azienda che memorizza informazioni sui clienti, record dei dipendenti o dati finanziari è un potenziale obiettivo di violazione indipendentemente dalle dimensioni. Molte normative sulla protezione dei dati — incluso il GDPR e le leggi statunitensi come il CCPA — si applicano ad aziende di dimensioni inferiori al livello enterprise. Una politica documentata aiuta anche se hai mai bisogno di dimostrare la dovuta diligenza ai assicuratori, ai revisori o ai clienti.
Con quale frequenza deve essere aggiornata una politica di sicurezza?
Come minimo, rivedi ogni politica di sicurezza annualmente. Qualsiasi cambiamento significativo alla tua infrastruttura, un aggiornamento normativo, il lancio di un nuovo prodotto o un incidente di sicurezza dovrebbe innescare una revisione immediata fuori ciclo. Le politiche che non vengono toccate da due o più anni difficilmente riflettono le minacce attuali o i requisiti normativi attuali.
Una politica di cybersicurezza è un requisito legale?
Dipende dalla tua giurisdizione e dal settore. L'articolo 32 del GDPR richiede misure di sicurezza tecniche e organizzative documentate per qualsiasi organizzazione che gestisce dati di residenti dell'UE. HIPAA, PCI-DSS, ISO 27001 e SOC 2 hanno requisiti simili. Anche dove non è esplicitamente obbligatorio, una politica documentata è una forte evidenza di ragionevole diligenza in caso di violazione o contenzioso.
Qual è la differenza tra una politica di sicurezza e una procedura di sicurezza?
Una politica stabilisce cosa deve essere fatto e perché — fissa le regole. Una procedura descrive come farlo passo dopo passo. Le politiche sono tipicamente approvate dalla leadership senior e cambiano di rado; le procedure sono documenti operativi che cambiano ogni volta che il processo sottostante cambia. Entrambi sono necessari per un programma di sicurezza maturo.
Cosa dovrebbe essere incluso in una politica di risposta alle violazioni dei dati?
Una politica di risposta alle violazioni dei dati dovrebbe coprire: come identificare e contenere la violazione, chi deve essere notificato internamente ed esternamente, la timeline per la notifica normativa (72 ore secondo il GDPR), come vengono informati gli individui interessati, come viene conservata l'evidenza e un processo di revisione post-incidente. I regolatori cercano questi elementi nel valutare se una violazione è stata gestita responsabilmente.
Posso utilizzare una singola politica di sicurezza per coprire l'intera organizzazione?
Una politica di alto livello principale (spesso chiamata Politica di sicurezza delle informazioni o Politica di sicurezza organizzativa) può coprire l'intera organizzazione e stabilire principi generali. In pratica, la maggior parte delle organizzazioni la integra con politiche specifiche — sicurezza email, lavoro remoto, classificazione dei dati — perché un singolo documento non può fornire abbastanza dettagli operativi per ogni area di rischio senza diventare ingombrante.
Come faccio a rendere i dipendenti seguire effettivamente la politica di sicurezza?
Richiedi ai dipendenti di leggere e firmare il riconoscimento della politica all'assunzione e ad ogni revisione importante. Incorpora una formazione sulla sicurezza che faccia riferimento alla politica. Includi la conformità alla politica nelle valutazioni delle prestazioni per i ruoli con accesso elevato. Assicurati che le conseguenze per le violazioni siano chiaramente dichiarate e applicate coerentemente — le politiche non applicate creano più rischio legale che non avere alcuna politica, perché dimostrano consapevolezza senza azione.
Template di sicurezza della rete e dei dati vs. documenti correlati
Politica di sicurezza vs. Accordo di sicurezza
Una politica di sicurezza è un documento di governance interno che dice ai dipendenti e agli appaltatori come comportarsi. Un accordo di sicurezza è un contratto giuridicamente vincolante tra due organizzazioni — ad esempio, un fornitore che si impegna a standard di sicurezza specifici. Hai generalmente bisogno di entrambi: la politica governa il comportamento interno; l'accordo vincula terze parti contrattualmente.
Politica di sicurezza dei dati vs. Politica di privacy dei dati
Una politica di sicurezza dei dati si concentra sui controlli tecnici e procedurali che preveniscono l'accesso non autorizzato ai dati — crittografia, controlli di accesso, regole di rete. Una politica di privacy dei dati spiega agli utenti quali dati raccogli, perché e quanto tempo li mantieni. Entrambi sono richiesti secondo il GDPR e la maggior parte delle moderne normative sulla privacy, ma servono diversi pubblici: uno è rivolto internamente, l'altro è pubblico.
Politica di cybersicurezza vs. Politica di sicurezza IT
I termini vengono spesso usati in modo intercambiabile, ma una politica di sicurezza IT tende a concentrarsi sulla gestione interna di sistemi, hardware e software. Una politica di cybersicurezza ha un ambito più ampio che include minacce esterne, ingegneria sociale, phishing e superfici di attacco rivolte verso Internet. Le organizzazioni più grandi possono mantenere entrambe; le più piccole in genere le combinano in un unico documento.
Politica di risposta alle violazioni dei dati vs. Politica del piano di risposta di sicurezza
Una politica di risposta alle violazioni dei dati affronta specificamente i passaggi da seguire quando i dati personali o sensibili sono esposti — inclusa la notifica alle autorità di regolamentazione e agli individui interessati. Una politica del piano di risposta di sicurezza è più ampia e copre qualsiasi incidente di sicurezza, incluse intrusioni di rete, ransomware e attacchi DDoS che potrebbero non coinvolgere dati personali. Molte organizzazioni mantengono entrambe e le referenziano reciprocamente.
Clausole essenziali in ogni Template di sicurezza della rete e dei dati
La maggior parte delle politiche di sicurezza della rete e dei dati condividono uno scheletro strutturale comune, indipendentemente dal rischio specifico che affrontano.
Ambito e applicabilità. Definisce quali sistemi, tipi di dati, ubicazioni e personale la politica copre.
Ruoli e responsabilità. Nomina i soggetti o i team responsabili dell'implementazione e dell'applicazione di ogni controllo.
Regole di controllo di accesso. Specifica chi può accedere a quali sistemi o dati e in quali condizioni.
Classificazione e gestione dei dati. Raggruppa i dati per sensibilità e prescrive come ogni livello deve essere archiviato, trasmesso ed eliminato.
Rilevamento e segnalazione degli incidenti. Descrive come gli eventi di sicurezza devono essere identificati, registrati ed escalation ai responsabili.
Uso accettabile. Stabilisce i confini del comportamento consentito quando si utilizzano i sistemi, le reti e i dispositivi aziendali.
Obblighi di terze parti e fornitori. Estende i requisiti di sicurezza a appaltatori, fornitori di servizi e partner con accesso ai sistemi.
Cadenza di revisione e aggiornamento. Indica con quale frequenza la politica viene riesaminata e cosa innesca una revisione fuori ciclo.
Conseguenze della non conformità. Delinea le azioni disciplinari o le sanzioni contrattuali per le violazioni della politica.
Come scrivere una politica di sicurezza della rete e dei dati
Una politica di sicurezza ben strutturata colma i vuoti di responsabilità, guida il comportamento del personale e fornisce ai revisori e alle autorità di regolamentazione evidenza documentata della dovuta diligenza.
1
Definisci l'ambito
Identifica ogni sistema, rete, dispositivo, tipo di dati, ubicazione e gruppo di persone che la politica governerà.
2
Assegna la proprietà
Nomina un proprietario della politica — tipicamente il CISO, il responsabile IT o il DPO — che sia responsabile dell'implementazione e degli aggiornamenti.
3
Classifica i dati e le risorse a rischio
Categorizza le informazioni per sensibilità (pubblico, interno, riservato, con restrizioni) prima di scrivere qualsiasi controllo.
4
Mappa i controlli su ogni area di rischio
Per ogni livello di dati e tipo di minaccia, specifica i controlli tecnici (crittografia, MFA, firewall) e i controlli procedurali (formazione, approvazioni).
5
Stabilisci le regole di controllo di accesso
Utilizza i principi del privilegio minimo: concedi l'accesso solo alle persone e ai sistemi che ne hanno genuinamente bisogno per il loro lavoro.
6
Scrivi la procedura di risposta agli incidenti
Documenta esattamente cosa accade quando viene rilevata una violazione o un evento di sicurezza — incluse le timeline di notifica per i regolatori e le parti interessate.
7
Definisci la revisione e l'applicazione
Indica con quale frequenza la politica viene riesaminata (almeno annualmente), chi approva i cambiamenti e quali conseguenze si applicano alle violazioni.
8
Ottieni l'approvazione e distribuisci
Ottieni l'approvazione della politica finale dalla leadership senior, distribuiscila a tutto il personale pertinente e conserva i record di riconoscimento.
In sintesi
Che cos'è
Le politiche di sicurezza della rete e dei dati sono documenti scritti formali che definiscono come un'organizzazione protegge i suoi sistemi, dati e persone da accessi non autorizzati, violazioni e uso improprio. Stabiliscono regole vincolanti per il personale, gli appaltatori e i fornitori su come le informazioni sensibili devono essere gestite, archiviate e trasmesse.
Quando ti serve
Ogni volta che la tua organizzazione memorizza dati dei clienti, gestisce una rete, impiega lavoratori remoti o deve rispettare normative come il GDPR, hai bisogno di politiche di sicurezza documentate. Senza di esse, l'esposizione alla responsabilità aumenta e le sanzioni normative diventano più difficili da difendere.
Quale Template di sicurezza della rete e dei dati mi serve?
La politica giusta dipende da cosa stai proteggendo e da chi è responsabile del rispetto delle regole. Abbina la tua situazione di seguito al template più adatto.
La tua situazione
Modello consigliato
Stabilire regole a livello organizzativo per tutti gli accessi e i controlli di rete
Copre le regole del firewall, i controlli di accesso e la sicurezza del perimetro per l'intera organizzazione.
Politica di sicurezza della rete
Documentare come i dati sensibili devono essere archiviati, accessibili e trasmessi
Definisce gli obblighi di gestione dei dati per il personale e i sistemi in tutta l'azienda.
Politica di sicurezza dei dati
Proteggere dai pericoli informatici inclusi malware, phishing e ransomware
Affronta i tipi di minaccia, le responsabilità dei dipendenti e le procedure di escalation degli incidenti.
Politica di cybersicurezza
Dimostrare la conformità al GDPR per i dati dei residenti dell'UE
Mappa i controlli di sicurezza direttamente ai requisiti degli articoli 25 e 32 del GDPR.
Politica di sicurezza GDPR
Governare come i dipendenti utilizzano i sistemi aziendali mentre lavorano da remoto
Copre l'uso della VPN, le regole dei dispositivi e la connettività sicura per il personale fuori sede.
Politica di sicurezza del lavoro remoto
Stabilire cosa fare immediatamente dopo il rilevamento di una violazione dei dati
Fornisce un flusso di lavoro di risposta passo dopo passo e i requisiti di notifica alle autorità di regolamentazione.
Politica di risposta e notifica alle violazioni dei dati
Classificare i dati per livello di sensibilità per applicare protezioni a livelli
Definisce i dati pubblici, interni, riservati e con restrizioni con le regole di gestione.
Politica di classificazione dei dati
Controllare chi può entrare negli impianti e accedere all'infrastruttura IT fisica
Copre l'accesso tramite badge, la gestione dei visitatori e le procedure di area sicura.
Politica di sicurezza del luogo di lavoro e controllo di accesso
Glossario
Controllo di accesso
L'insieme di regole e meccanismi che determinano chi può visualizzare o utilizzare sistemi, reti e dati.
Violazione dei dati
Un incidente in cui informazioni confidenziali, protette o sensibili sono accessibili o divulgate senza autorizzazione.
Classificazione dei dati
Il processo di etichettatura dei dati per livello di sensibilità in modo che le protezioni appropriate possono essere applicate a ogni categoria.
Crittografia
Un metodo di codifica dei dati in modo che solo le parti autorizzate con la chiave corretta possano leggerla.
Privilegio minimo
Un principio di sicurezza che limita ogni utente o sistema ai diritti di accesso minimo necessari per svolgere la loro funzione.
Autenticazione multi-fattore (MFA)
Un metodo di login che richiede due o più passaggi di verifica, riducendo il rischio di accesso non autorizzato da credenziali rubate.
Test di penetrazione
Un attacco simulato autorizzato su un sistema per identificare le vulnerabilità prima che gli attori malintenzionati possano sfruttarle.
Prevenzione della perdita di dati (DLP)
Politiche e strumenti che rilevano e bloccano il trasferimento o la divulgazione non autorizzata di dati sensibili al di fuori dell'organizzazione.
Risposta agli incidenti
Il processo strutturato per rilevare, contenere e recuperare da un evento o una violazione di sicurezza.
GDPR
Il Regolamento generale sulla protezione dei dati — la legge dell'UE che disciplina come le organizzazioni raccolgono, archiviano e proteggono i dati personali dei residenti dell'UE.
Zero trust
Un modello di sicurezza che richiede la verifica di ogni utente e dispositivo prima di concedere l'accesso, indipendentemente dalla posizione di rete.
Conservazione dei dati
La politica che definisce per quanto tempo vengono conservati specifici tipi di dati e il processo per eliminarli in modo sicuro in seguito.
Cos'è una politica di sicurezza della rete e dei dati?
Una politica di sicurezza della rete e dei dati è un documento interno formale che definisce le regole, i controlli e le responsabilità che un'organizzazione utilizza per proteggere i suoi sistemi, le reti e i dati da accessi non autorizzati, usi impropri, perdite o violazioni. Queste politiche traducono obiettivi di sicurezza ampi — mantenere i dati dei clienti al sicuro, mantenere la disponibilità dei sistemi, rispettare i requisiti normativi — in obblighi specifici e applicabili per dipendenti, appaltatori e fornitori.
Le politiche di sicurezza esistono a diversi livelli di specificità. Una Politica di sicurezza delle informazioni o Politica di sicurezza organizzativa stabilisce i principi generali per l'intera azienda. Le politiche specifiche per argomento — che coprono aree come email, lavoro remoto, classificazione dei dati, conformità al GDPR e accesso fisico — forniscono il dettaglio operativo che una politica principale non può fornire. Insieme formano un framework di politica che un revisore della sicurezza, un'autorità di regolamentazione o un tribunale può ispezionare per valutare se l'organizzazione ha esercitato una ragionevole diligenza.
Ciò che distingue una politica di sicurezza da una procedura una tantum o da una checklist è che è un documento di governance permanente: riesaminato secondo una pianificazione definita, approvato dalla leadership e riconosciuto da ogni membro del personale pertinente. Quella catena di responsabilità è esattamente quello che i regolatori e gli assicuratori cercano dopo un incidente.
Quando ti serve una politica di sicurezza della rete e dei dati
Se la tua organizzazione gestisce dati che appartengono a clienti, dipendenti o partner, hai bisogno di politiche di sicurezza documentate. I regolatori trattano sempre più frequentemente l'assenza di politiche scritte come evidenza di negligenza, non semplicemente di una versione precedente.
Trigger comuni:
Archivi dati personali su residenti dell'UE e hai bisogno di dimostrare la conformità all'articolo 32 del GDPR
Un cliente, un partner o un prospect enterprise richiede politiche di sicurezza documentate prima di firmare un contratto
Stai perseguendo la certificazione ISO 27001, l'attestazione SOC 2 o la conformità PCI-DSS
Il lavoro remoto o ibrido ha ampliato la tua superficie di attacco oltre la rete dell'ufficio
Stai integrando un fornitore di terze parti con accesso ai sistemi interni o ai dati dei clienti
Un incidente di sicurezza o un quasi-incidente ha esposto lacune nelle tue procedure attuali
Il tuo assicuratore di responsabilità informatica ha richiesto evidenza di controlli documentati
Stai crescendo rapidamente e hai bisogno di regole coerenti prima che i nuovi assunti portino abitudini incoerenti
Operare senza politiche di sicurezza scritte non significa che i tuoi sistemi siano non protetti — significa che non c'è uno standard documentato da applicare, addestrare o indicare in una controversia. Quando si verifica una violazione, la prima domanda di regolatori, assicuratori e avvocati sarà: "Qual era la tua politica?" Una risposta documentata, seguita in modo coerente, è la differenza tra un incidente gestibile e uno costoso.
Piattaforma pluripremiata
Great Place to Work 2025
BIG Award — Product of the Year 2025
Smartest Companies 2025
Global 100 Excellence 2026
Best of the Best 2025
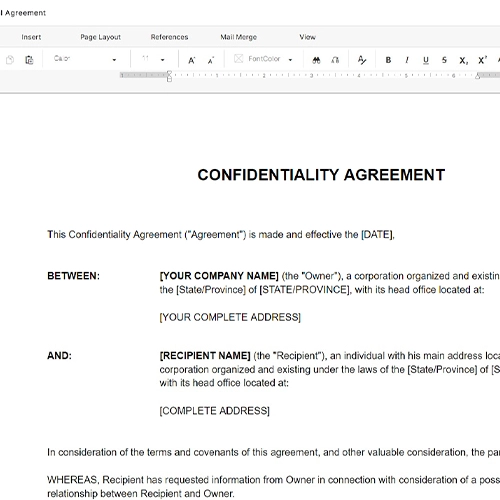
Crea il tuo documento in 3 semplici passaggi.
Dal modello al documento firmato — tutto in un unico Sistema Operativo Aziendale.
1
Scarica o apri un modello
Accedi a oltre 3,000+ modelli aziendali e legali per qualsiasi attività, progetto o iniziativa.
2
Modifica e compila gli spazi vuoti con l'IA
Personalizza il tuo modello di documento aziendale pronto all'uso e salvalo nel cloud.
3
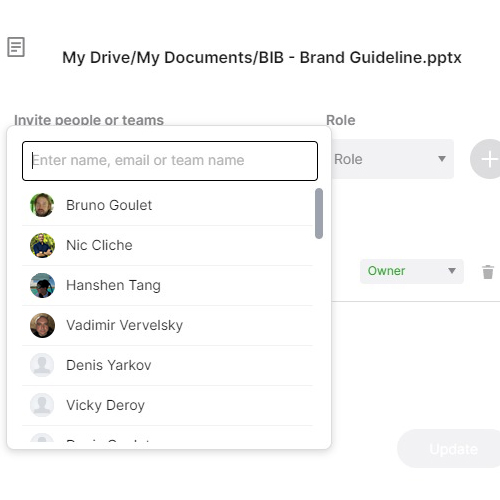
Condividi con il tuo team
Condividi i tuoi file e cartelle con il tuo team. Crea uno spazio di collaborazione fluida.
Risparmia tempo, denaro e crea costantemente documenti di alta qualità.
★★★★★
"Idea fantastica! Non so come farei senza. Vale ogni centesimo, e come investimento si è ripagato più volte."
Managing Director · Mall Farm
RW
Robert Whalley
Managing Director, Mall Farm Proprietary Limited
★★★★★
"Ho usato Business in a Box per 4 anni. È stata la fonte di modelli più utile che abbia mai trovato. Lo raccomando a chiunque."
Business Owner · 4+ years
MF
Dr Michael John Freestone
Business Owner
★★★★★
"Mi ha salvato la vita così tante volte che ho perso il conto. Business in a Box mi ha fatto risparmiare tantissimo tempo e, come sapete, il tempo è denaro"
Owner · Upstate Web
DM
David G. Moore Jr.
Owner, Upstate Web
Gestisci la tua attività con un sistema — non con strumenti sparsi
Smetti di scaricare documenti. Inizia a operare con chiarezza. Business in a Box ti offre il sistema operativo aziendale utilizzato da oltre 250.000 aziende in tutto il mondo per strutturare, gestire e far crescere la tua attività.
Inizia gratis · Nessuna carta di credito richiesta